


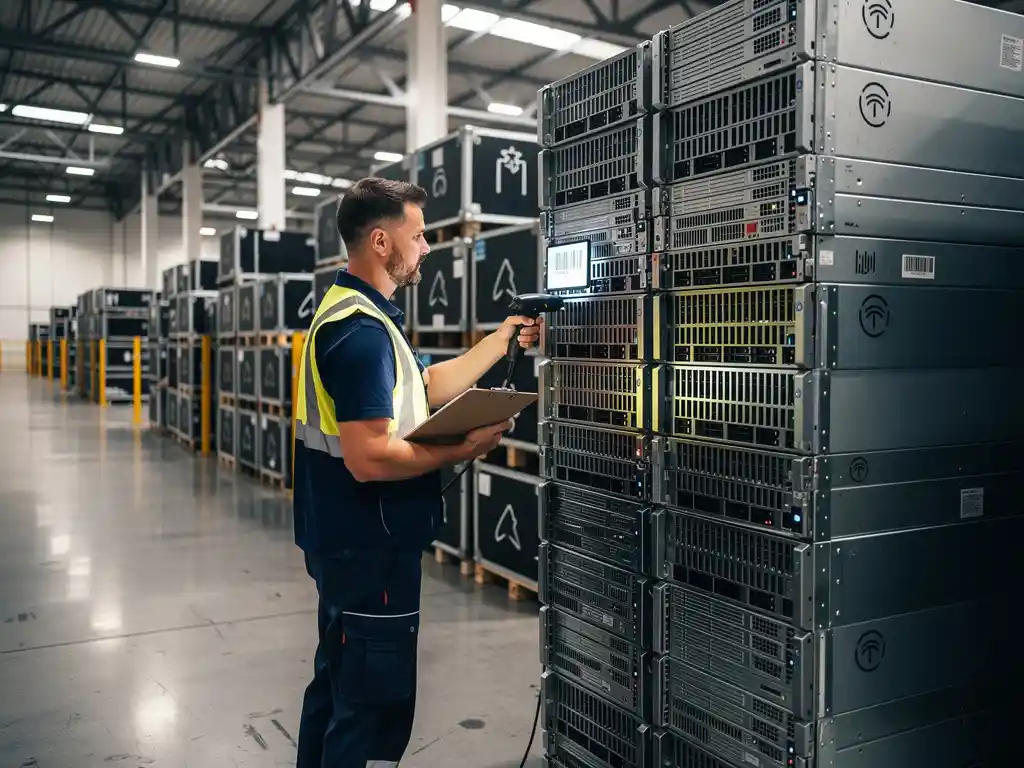
Das Tracking von Rechenzentrums-Assets gelingt am besten durch eine Kombination verschiedener Methoden: Barcode-Scanning für die erste Inventarisierung, RFID-Tags für die automatische Identifizierung und DCIM-Software (Data Center Infrastructure Management), um alle Asset-Daten zentral zu bündeln und in Echtzeit zu visualisieren. Die meisten Unternehmen setzen diese Tools gemeinsam ein, anstatt sich auf einen einzigen Ansatz zu verlassen.
Die richtige Kombination hängt von der Größe Ihres Rechenzentrums, Ihrem Budget und der Häufigkeit ab, mit der Assets bewegt oder verändert werden. Eine kleine Einrichtung kommt möglicherweise gut mit Barcodes und einer Tabellenkalkulation aus, während große Unternehmensumgebungen fast immer von der RFID-Integration in Verbindung mit dedizierter DCIM-Software profitieren. Die folgenden Abschnitte erläutern jede Methode, jedes Tool und jede Best Practice im Detail.
Welche Methoden werden zur Verfolgung von Rechenzentrums-Assets eingesetzt?
Die am häufigsten verwendeten Methoden zur Verfolgung von Rechenzentrums-Assets sind Barcode-Scanning, RFID-Tagging, DCIM-Software und manuelle Prüfungen. Die effektivsten Asset-Tracking-Programme kombinieren mindestens zwei dieser Ansätze: Barcodes oder RFID für die physische Identifizierung und DCIM-Software als zentrales Repository, in dem alle Asset-Daten gespeichert, aktualisiert und analysiert werden.
Jede Methode erfüllt eine andere Funktion innerhalb der Gesamtstrategie:
- Barcode-Scanning: Ein kostengünstiger Einstiegspunkt. Jedes Asset erhält ein gedrucktes Etikett mit einem eindeutigen Barcode. Techniker scannen Assets bei Prüfungen oder Umzügen manuell. Es ist zuverlässig und kostengünstig, erfordert jedoch, dass jemand physisch anwesend ist und aktiv scannt.
- RFID-Tagging: Tags senden ein Funksignal aus, das Lesegeräte automatisch erkennen können, auch ohne Sichtverbindung. Dadurch ist RFID bei großen Inventaren deutlich schneller und weniger arbeitsintensiv als Barcodes.
- DCIM-Software: Eine zentrale Plattform, die Asset-Details erfasst, Standorte verfolgt, Kapazitäten überwacht und sich mit anderen Systemen wie Netzwerkverwaltungstools integriert. DCIM verwandelt rohe Scandaten in verwertbare Transparenz.
- Manuelle Prüfungen: Eine regelmäßige physische Begehung, um zu überprüfen, ob das erfasste Inventar mit dem tatsächlich installierten übereinstimmt. Selbst Einrichtungen, die RFID und DCIM verwenden, führen manuelle Prüfungen durch, um Abweichungen zu erkennen.
- GPS und IoT-Sensoren: In statischen Rechenzentrumsumgebungen weniger verbreitet, aber nützlich für die Verfolgung mobiler Assets wie Laptops, tragbarer Speichereinheiten oder Geräte, die zwischen Standorten transportiert werden.
Der robusteste Ansatz behandelt diese Methoden als Schichten. Physische Tags (Barcode oder RFID) identifizieren einzelne Assets. DCIM-Software pflegt das lebendige Verzeichnis. Manuelle Prüfungen validieren die Daten in regelmäßigen Abständen. Zusammen reduzieren sie das Risiko von Schatten-IT, verlorenem Equipment und Compliance-Lücken.
Was ist RFID-Asset-Tracking und wie funktioniert es in Rechenzentren?
RFID-Asset-Tracking (Radio Frequency Identification) verwendet kleine elektronische Tags, die an Geräten befestigt sind und drahtlos mit RFID-Lesegeräten kommunizieren. In einem Rechenzentrum erhält jeder Server, Switch oder jede Speichereinheit einen RFID-Tag mit einer eindeutigen Kennung. Fest montierte Lesegeräte in Gängen oder an Rack-Türen oder tragbare Lesegeräte, die von Technikern mitgeführt werden, erkennen diese Tags und protokollieren automatisch Asset-Standorte, ohne dass jedes Element einzeln manuell gescannt werden muss.
Jedes RFID-System besteht aus zwei Kernkomponenten:
- Der Tag: Ein kleiner Chip mit Antenne, der am Asset befestigt ist. Er speichert eine eindeutige ID und kann je nach Tag-Typ auch zusätzliche Daten wie Asset-Spezifikationen oder Wartungshistorie speichern.
- Das Lesegerät: Ein Gerät, das Radiowellen aussendet und das von nahegelegenen Tags zurückgesendete Signal empfängt. Lesegeräte können fest installiert (dauerhaft an einem Ort installiert) oder tragbar (vom Personal bei Prüfungen oder Umzügen verwendet) sein.
Wenn ein Lesegerät einen Tag erkennt, übermittelt es die eindeutige ID des Assets an das Asset-Management-System, das dann den erfassten Standort und Status des Assets aktualisiert. Dies geschieht nahezu in Echtzeit, was bedeutet, dass wenn ein Techniker einen Server von einem Rack in ein anderes verschiebt, das System diese Änderung fast sofort widerspiegelt, anstatt auf die nächste geplante Prüfung zu warten.
In Rechenzentrumsumgebungen ist RFID besonders wertvoll, weil Racks dicht gepackt sind und das manuelle Scannen von Hunderten von Barcodes zeitaufwendig und fehleranfällig ist. RFID reduziert den Zeitaufwand für eine vollständige Inventarprüfung erheblich und verbessert die Genauigkeit, indem der menschliche Faktor aus dem Identifizierungsschritt eliminiert wird. Die Technologie hat jedoch Einschränkungen: Metalloberflächen und dichtes Kabelwerk können Funksignale stören, weshalb Installation und Tag-Platzierung sorgfältige Planung erfordern.
Wie verbessert DCIM-Software die Asset-Transparenz?
DCIM-Software (Data Center Infrastructure Management) verbessert die Asset-Transparenz, indem sie einen einzigen, kontinuierlich aktualisierten Datensatz für jedes Asset in der Einrichtung erstellt, einschließlich seines physischen Standorts, seiner Konfiguration, Kapazitätsauslastung und seines Betriebsstatus. Anstatt separate Tabellenkalkulationen oder getrennte Datenbanken zu pflegen, arbeiten Teams aus einer einzigen Quelle der Wahrheit, die den aktuellen Zustand des Rechenzentrums zu jedem beliebigen Zeitpunkt widerspiegelt.
Die Transparenzverbesserungen, die DCIM liefert, lassen sich in mehrere praktische Kategorien einteilen:
- Standortverfolgung: DCIM ordnet Assets bestimmten Racks, Reihen und Räumen zu. Wenn ein Asset bewegt wird, erfasst das System den neuen Standort. Dies beseitigt das häufige Problem, dass Geräte auf dem Papier erscheinen, aber physisch auf dem Boden nicht auffindbar sind.
- Kapazitätsplanung: Durch die Erfassung von Stromverbrauch, Kühllast und Rack-Platz für jedes Asset gibt DCIM den Betriebsteams ein klares Bild der verfügbaren Kapazität, bevor sie neue Geräte in Betrieb nehmen. Dies verhindert eine Überlastung von Stromkreisen oder Kühlzonen.
- Lifecycle-Management: DCIM erfasst Kaufdaten, Garantieablauf und Wartungshistorie für jedes Asset. Teams erhalten Benachrichtigungen, bevor Garantien ablaufen oder Geräte das Ende ihrer Lebensdauer erreichen, was eine proaktive Erneuerung statt reaktiver Fehlerbehebung ermöglicht.
- Change-Management: Wenn Assets hinzugefügt, verschoben oder außer Betrieb genommen werden, protokolliert DCIM die Änderung, wer sie vorgenommen hat und wann. Dieser Prüfpfad ist für Compliance-Berichte und die Ursachenanalyse nach Vorfällen unerlässlich.
- Integration mit anderen Systemen: Die meisten modernen DCIM-Plattformen verbinden sich mit Netzwerkverwaltungssystemen, Ticketing-Tools und Monitoring-Plattformen. Das bedeutet, dass eine von einem ausgefallenen Server generierte Warnung automatisch mit dem vollständigen Asset-Datensatz dieses Servers verknüpft werden kann, was dem reagierenden Techniker sofortigen Kontext liefert.
Das praktische Ergebnis ist, dass Betriebsteams weniger Zeit damit verbringen, nach Informationen zu suchen, und mehr Zeit damit, auf sie zu reagieren. In Umgebungen, in denen Ausfallzeiten kostspielig sind, führen die Geschwindigkeit und Genauigkeit, die DCIM bietet, direkt zu schnelleren Reaktionen auf Vorfälle und weniger Konfigurationsfehlern.
Was ist der Unterschied zwischen aktivem und passivem Asset-Tracking?
Der wesentliche Unterschied zwischen aktivem und passivem Asset-Tracking liegt darin, ob der Tracking-Tag eine eigene Stromquelle hat. Aktive Tags haben eine interne Batterie und senden kontinuierlich ihr Signal aus, was Echtzeit-Standortaktualisierungen ermöglicht. Passive Tags haben keine Batterie und reagieren nur, wenn sie durch das Funksignal eines Lesegeräts mit Energie versorgt werden, was sie kostengünstiger, aber abhängig von der Nähe des Lesegeräts zur Erkennung des Assets macht.
Aktives Asset-Tracking
Aktive Tags senden in regelmäßigen Abständen ein Signal aus, ohne dass ein Lesegerät sie dazu auffordern muss. Fest installierte Lesegeräte in der gesamten Einrichtung empfangen diese Signale und aktualisieren den Standort des Assets kontinuierlich. Dies macht aktives Tracking gut geeignet für Umgebungen, in denen Assets häufig bewegt werden oder wo Echtzeit-Standortbewusstsein betrieblich kritisch ist. Der Kompromiss liegt in den Kosten: Aktive Tags sind deutlich teurer als passive, und die Infrastruktur der fest installierten Lesegeräte erhöht die Investition. Die Batterielebensdauer ist ebenfalls ein Wartungsaspekt, der je nach Übertragungsfrequenz typischerweise zwischen zwei und fünf Jahren liegt.
Passives Asset-Tracking
Passive Tags enthalten keine Batterie. Sie beziehen die Energie aus dem Hochfrequenzfeld eines Lesegeräts, um ihr Antwortsignal zu speisen. Ein Techniker mit einem tragbaren Lesegerät oder ein fest installiertes Lesegerät an einem Engpass wie einer Tür oder einem Gangeingang aktiviert den Tag, wenn er in Reichweite kommt. Passive RFID-Tags sind kostengünstig, haben keine zu ersetzende Batterie und können die gesamte Lebensdauer des Assets, an dem sie befestigt sind, überdauern. Die Einschränkung besteht darin, dass sie ihren Standort nicht selbstständig melden können. Jemand oder etwas muss ein Lesegerät nah genug heranbringen, um sie zu erkennen.
Für die meisten Rechenzentren bietet passives RFID die richtige Balance zwischen Kosten und Leistungsfähigkeit, insbesondere in Kombination mit DCIM-Software, die ein logisches Protokoll darüber führt, wo Assets zuletzt gesehen wurden. Aktives Tracking lohnt sich in sehr großen Einrichtungen, Mehrgäude-Campussen oder Umgebungen, in denen Assets häufig zwischen Standorten transportiert werden und Echtzeit-Standortdaten einen direkten betrieblichen Wert haben.
Welche Daten sollten für jedes Rechenzentrums-Asset erfasst werden?
Für jedes Rechenzentrums-Asset sollten Sie seine eindeutige Kennung, Hersteller und Modell, Seriennummer, physischen Standort (Einrichtung, Raum, Rack und Rack-Unit-Position), Installationsdatum, Garantieablauf, Stromverbrauch, Netzwerkkonfigurationsdetails und aktuellen Betriebsstatus erfassen. Dieser Kerndatensatz ermöglicht Lifecycle-Management, Kapazitätsplanung und Compliance-Berichte aus einem einzigen Datensatz.
Über das Wesentliche hinaus umfasst ein gut strukturierter Asset-Datensatz typischerweise:
- Asset-Kategorie und -Typ: Server, Switch, Speicher-Array, USV, Patch-Panel und so weiter. Die Kategorisierung macht das Filtern und Berichten wesentlich praktischer.
- Eigentümer und zugewiesenes Team: Welche Geschäftseinheit oder welches Team für das Asset verantwortlich ist. Dies ist besonders wichtig in Multi-Tenant- oder gemeinsam genutzten Rechenzentrumsumgebungen.
- Beschaffungsdetails: Kaufdatum, Anbieter, Bestellnummer und Kosten. Nützlich für Budgetierung, Abschreibungsverfolgung und Anbieterverwaltung.
- Wartungshistorie: Daten und Beschreibungen aller Wartungsaktivitäten, Firmware-Updates und Reparaturen. Diese Historie unterstützt die Fehlerbehebung und belegt die Sorgfaltspflicht bei Prüfungen.
- Verbindungsdetails: Welche Ports verbunden sind, mit welchen Geräten und über welche Kabel. Genaue Verbindungsaufzeichnungen sind für ein sicheres Change-Management unerlässlich.
- End-of-Life- und Außerbetriebnahme-Status: Ein Kennzeichen, das angibt, ob ein Asset aktiv ist, im Lager liegt, zur Außerbetriebnahme vorgesehen ist oder bereits entfernt wurde. Das Beibehalten außer Betrieb genommener Assets im Datensatz (entsprechend gekennzeichnet) bewahrt den Prüfpfad.
Die Disziplin, vollständige Daten zum Zeitpunkt der Installation zu erfassen, anstatt sie später nachzutragen, ist das, was eine nützliche Asset-Datenbank von einer trennt, die mit der Zeit unzuverlässig wird. Unvollständige Datensätze sind einer der häufigsten Gründe, warum Asset-Tracking-Programme nicht den gewünschten Wert liefern.
Wie oft sollten Rechenzentrums-Asset-Prüfungen durchgeführt werden?
Rechenzentrums-Asset-Prüfungen sollten mindestens einmal pro Jahr durchgeführt werden, wobei für Umgebungen mit hoher Änderungsrate vierteljährliche Prüfungen empfohlen werden. Organisationen, die regulatorischen Compliance-Frameworks wie ISO 27001, SOC 2 oder PCI DSS unterliegen, erfordern häufig häufigere Überprüfungen. In der Praxis hängt die richtige Häufigkeit davon ab, wie schnell sich Ihr Asset-Inventar ändert und welches Risiko ein ungenauer Datensatz für Ihren Betrieb darstellt.
Eine nützliche Methode, über die Prüfungshäufigkeit nachzudenken, ist nach Risikoebenen:
- Umgebungen mit hoher Änderungsrate: Einrichtungen, in denen Assets regelmäßig hinzugefügt, verschoben oder außer Betrieb genommen werden, profitieren von vierteljährlichen oder sogar monatlichen Stichprobenprüfungen. Je länger der Abstand zwischen den Prüfungen, desto mehr Abweichungen häufen sich an und desto länger dauert ihre Behebung.
- Stabile Umgebungen: Einrichtungen mit geringem Asset-Umsatz können oft mit einer gründlichen jährlichen Prüfung auskommen, die durch Änderungsprotokoll-Reviews im Laufe des Jahres ergänzt wird.
- Compliance-gesteuerte Umgebungen: Wenn Ihr Rechenzentrum einem regulatorischen Framework unterliegt, kann die Prüfungshäufigkeit durch diesen Standard definiert sein. Überprüfen Sie die spezifischen Anforderungen Ihres anwendbaren Frameworks und behandeln Sie diese als Mindestanforderung, nicht als Obergrenze.
Es lohnt sich auch, zwischen einer vollständigen Prüfung und einer gezielten Verifizierung zu unterscheiden. Eine vollständige Prüfung beinhaltet die physische Überprüfung jedes Assets anhand des erfassten Inventars. Eine gezielte Verifizierung konzentriert sich auf eine bestimmte Zone, Rack-Reihe oder Asset-Kategorie. Viele Teams stellen fest, dass die Durchführung vollständiger Jahresprüfungen in Kombination mit gezielten monatlichen Verifizierungen von Hochaktivitätszonen ihre Datensätze genau hält, ohne die Unterbrechung einer einrichtungsweiten Begehung alle paar Monate.
Unabhängig von der Häufigkeit sollte jede Prüfung in einem dokumentierten Abstimmungsbericht resultieren, der festhält, was gefunden wurde, welche Abweichungen bestanden und welche Korrekturmaßnahmen ergriffen wurden. Diese Dokumentation ist es, die eine Prüfung von einer einmaligen Übung in einen kontinuierlichen Verbesserungsprozess für Ihre Inventar- und Asset-Management-Praktiken verwandelt.